
मरीजों के डेटा की सुरक्षा और DPDP कानून
स्वास्थ्य डेटा की सुरक्षा केवल मजबूत सॉफ्टवेयर से संभव नहीं है। अस्पतालों को तकनीकी सुरक्षा के साथ प्रशिक्षित कर्मचारी, स्पष्ट consent systems और मजबूत data governance की भी आवश्यकता होगी।
मरीजों के डेटा की सुरक्षा और DPDP कानून
- पाठ्यक्रम मानचित्रण: सामान्य अध्ययन प्रश्नपत्र II — स्वास्थ्य, शासन और अधिकार; सामान्य अध्ययन प्रश्नपत्र III — डिजिटल अवसंरचना, साइबर सुरक्षा और प्रौद्योगिकी।
- स्रोत एवं तिथि: द हिंदू, 26 अक्टूबर 2026।
हालिया संदर्भ
भारत का डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023—DPDP Act) और डिजिटल व्यक्तिगत डेटा संरक्षण नियम, 2025 (DPDP Rules, 2025) चरणबद्ध क्रियान्वयन की ओर बढ़ रहे हैं। इससे अस्पतालों और अन्य स्वास्थ्य संस्थानों को अधिक संरचित डेटा-शासन व्यवस्था के अंतर्गत लाया जा रहा है।
नियमों को 13 नवंबर 2025 को अधिसूचित किया गया था। सहमति प्रबंधकों (Consent Managers) के पंजीकरण और दायित्व से संबंधित प्रावधान एक वर्ष बाद प्रभावी होते हैं, जबकि सहमति, सुरक्षा उपायों, डेटा उल्लंघन की सूचना और व्यक्तिगत अधिकारों से संबंधित कई महत्त्वपूर्ण नियम 18 महीने की संक्रमण अवधि के बाद लागू होते हैं।
स्वास्थ्य सेवा अलग क्यों है?
अस्पताल लगातार अत्यंत संवेदनशील जानकारी उत्पन्न करते हैं, जैसे रोग-निदान, प्रयोगशाला रिपोर्ट, दवा पर्चे, स्कैन, नर्सिंग नोट्स और उपचार इतिहास।
साथ ही, उपचार के दौरान यही जानकारी कई लोगों के लिए उपलब्ध भी होनी चाहिए। चिकित्सकों, नर्सों, प्रयोगशालाओं और आपातकालीन टीमों को एक ही रिकॉर्ड के अलग-अलग हिस्सों की आवश्यकता हो सकती है।
बहुत कम पहुँच उपचार में देरी कर सकती है, जबकि अनियंत्रित पहुँच गोपनीयता का जोखिम बढ़ाती है। इसलिए स्वास्थ्य सेवा में नैदानिक पहुँच और डेटा गोपनीयता के बीच संतुलन आवश्यक है।
नैदानिक सहमति और डेटा सहमति में भिन्नता
चिकित्सा उपचार प्राप्त करने की सहमति और व्यक्तिगत डेटा के प्रसंस्करण की सहमति एक-दूसरे से जुड़ी हुई, लेकिन अलग अवधारणाएँ हैं।
किसी स्कैन के लिए सहमति देने वाला मरीज अपने आप उस स्कैन के हर भविष्यगत और असंबंधित उपयोग की अनुमति नहीं देता। इसलिए अस्पतालों को चिकित्सीय देखभाल के लिए आवश्यक सहमति और व्यक्तिगत जानकारी के अतिरिक्त उपयोग के लिए आवश्यक सहमति के बीच अंतर करना होगा।
डिजिटल व्यक्तिगत डेटा संरक्षण ढाँचा यह भी मानता है कि कुछ आपात स्थितियों और कानून द्वारा अनुमत परिस्थितियों में सामान्य सहमति आवश्यकताओं के बिना भी डेटा प्रसंस्करण उचित हो सकता है।
जिम्मेदारी किसकी है?
डिजिटल व्यक्तिगत डेटा संरक्षण ढाँचे के अंतर्गत मरीज सामान्यतः डेटा प्रिंसिपल (Data Principal) होता है, जबकि डेटा प्रसंस्करण का उद्देश्य और तरीका तय करने वाला संगठन डेटा फिड्यूशियरी (Data Fiduciary) होता है।
अस्पताल की ओर से जानकारी संसाधित करने वाला क्लाउड प्रदाता, सॉफ्टवेयर कंपनी या अन्य संस्था डेटा प्रोसेसर (Data Processor) के रूप में कार्य कर सकती है।
यह अंतर इसलिए महत्त्वपूर्ण है क्योंकि डिजिटल अवसंरचना को आउटसोर्स करने से अस्पताल की मरीजों की जानकारी की सुरक्षा से संबंधित जिम्मेदारी स्वतः समाप्त नहीं होती।
अनुपालन की लागत भी है
अस्पतालों को भूमिका-आधारित पहुँच नियंत्रण, जहाँ उपयुक्त हो वहाँ एन्क्रिप्शन या मास्किंग, ऑडिट लॉग, बैकअप, विक्रेता नियंत्रण और डेटा उल्लंघन प्रतिक्रिया प्रणालियाँ विकसित करनी होंगी।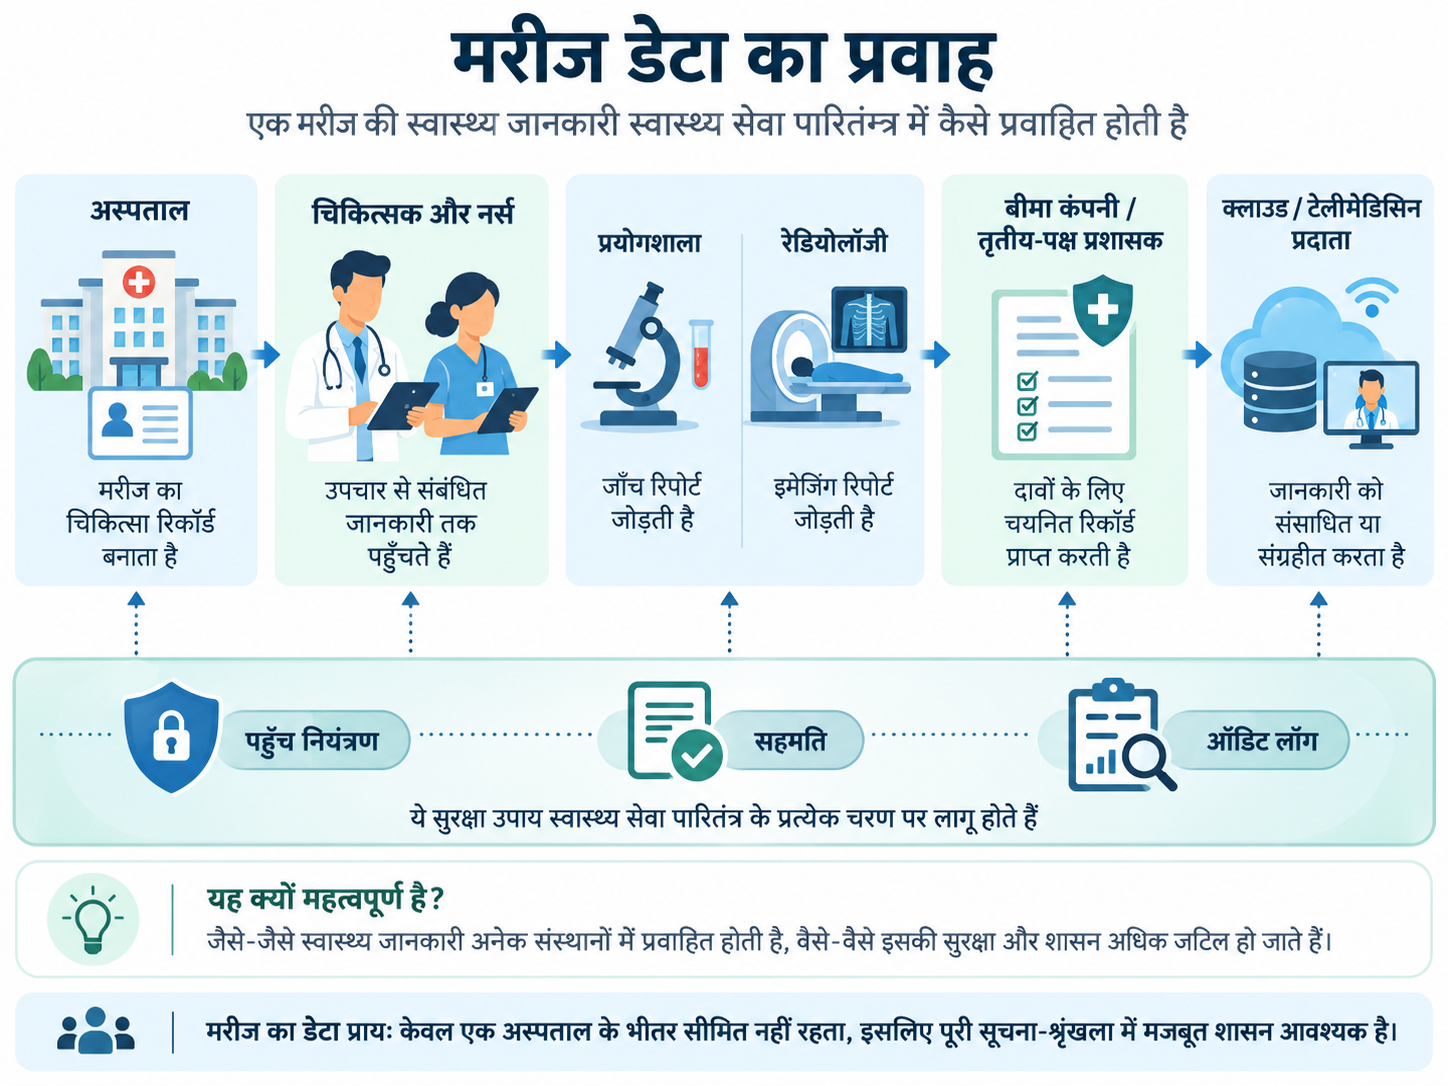
उचित सुरक्षा उपाय न अपनाने पर अधिनियम के तहत पर्याप्त वित्तीय दंड लगाया जा सकता है।
यह बोझ छोटे अस्पतालों और प्राथमिक स्वास्थ्य केंद्रों के लिए विशेष रूप से अधिक हो सकता है। साझा अवसंरचना लागत कम कर सकती है, क्योंकि हर संस्थान को सॉफ्टवेयर, साइबर सुरक्षा सेवाएँ और कानूनी प्रारूप अलग-अलग विकसित नहीं करने पड़ेंगे।
मानवीय कारक
केवल प्रौद्योगिकी स्वास्थ्य डेटा की रक्षा नहीं कर सकती।
यदि कोई कर्मचारी साझा पासवर्ड का उपयोग करता है, असुरक्षित एप्लिकेशन से रिकॉर्ड भेजता है या आवश्यकता से अधिक पहुँच प्रदान करता है, तो अत्याधुनिक साइबर सुरक्षा प्रणाली भी अप्रभावी हो सकती है।
इसलिए चिकित्सकों, नर्सों, प्रशासकों, प्रयोगशाला कर्मियों और स्वास्थ्य-आईटी कर्मचारियों के लिए डेटा साक्षरता एक पेशेवर दक्षता बननी चाहिए।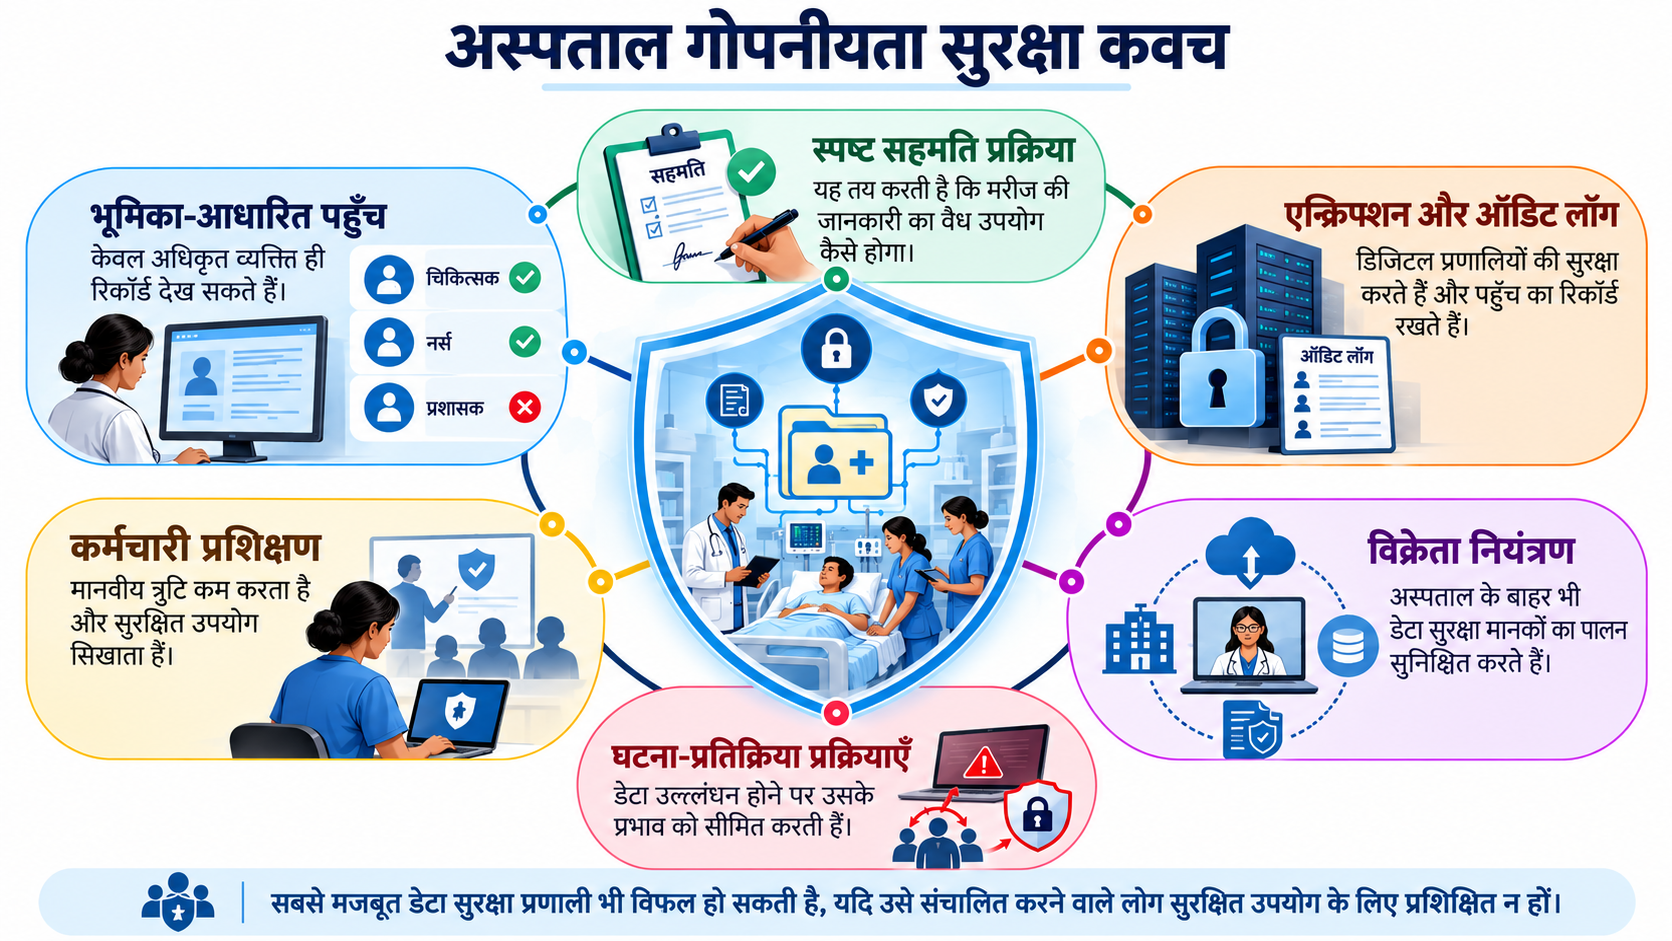
साझा अवसंरचना का निर्माण
आयुष्मान भारत डिजिटल मिशन (Ayushman Bharat Digital Mission—ABDM) पहले से ही एक परस्पर-संचालनीय राष्ट्रीय डिजिटल स्वास्थ्य पारितंत्र बनाने का प्रयास कर रहा है, जिसमें एकीकृत स्वास्थ्य इंटरफेस (Unified Health Interface—UHI) इसके प्रमुख घटकों में से एक है।
सरकार द्वारा समर्थित सहमति प्रारूप, साइबर सुरक्षा उपकरण, विक्रेता मानक और प्रशिक्षण मॉड्यूल विशेष रूप से छोटे स्वास्थ्य संस्थानों के अनुपालन व्यय को कम कर सकते हैं।
मूल नीतिगत सीख
स्वास्थ्य डेटा की सुरक्षा को गोपनीयता बनाम चिकित्सा देखभाल के विकल्प के रूप में नहीं देखा जाना चाहिए।
भारत को ऐसी व्यवस्था की आवश्यकता है जिसमें चिकित्सक आवश्यक जानकारी शीघ्र प्राप्त कर सकें, लेकिन पहुँच अनुपातिक, पता लगाने योग्य और सुरक्षित रहे।
डिजिटल व्यक्तिगत डेटा संरक्षण ढाँचा कानूनी आधार उपलब्ध कराता है, लेकिन प्रभावी क्रियान्वयन किफायती डिजिटल अवसंरचना, स्वास्थ्य-विशिष्ट मानकों और सबसे बढ़कर संवेदनशील डेटा को जिम्मेदारीपूर्वक संभालने के लिए प्रशिक्षित कार्यबल पर निर्भर करेगा।
संभावित मुख्य परीक्षा प्रश्न
“डिजिटल स्वास्थ्य डेटा की प्रभावी सुरक्षा के लिए कानूनी सुरक्षा उपायों जितनी ही संस्थागत क्षमता और प्रशिक्षित कर्मियों की आवश्यकता है।” भारत के उभरते व्यक्तिगत डेटा संरक्षण ढाँचे के संदर्भ में चर्चा कीजिए।
प्रारंभिक परीक्षा अभ्यास
प्रश्न 1
डिजिटल व्यक्तिगत डेटा संरक्षण ढाँचे के संदर्भ में निम्नलिखित कथनों पर विचार कीजिए:
- डेटा प्रिंसिपल वह व्यक्ति है, जिससे व्यक्तिगत डेटा संबंधित है।
- डेटा फिड्यूशियरी व्यक्तिगत डेटा के प्रसंस्करण का उद्देश्य और तरीका निर्धारित करता है।
- डेटा प्रोसेसर की नियुक्ति से व्यक्तिगत डेटा से संबंधित सभी वैधानिक जिम्मेदारियाँ स्वतः डेटा फिड्यूशियरी से समाप्त हो जाती हैं।
उपर्युक्त में से कौन-से कथन सही हैं?
A. केवल 1
B. केवल 1 और 2
C. केवल 2 और 3
D. 1, 2 और 3
सही उत्तर: B
व्याख्या: डेटा प्रिंसिपल वह व्यक्ति है जिससे डेटा संबंधित है, जबकि डेटा फिड्यूशियरी यह तय करता है कि डेटा क्यों और कैसे संसाधित किया जाएगा। बाहरी डेटा प्रोसेसर का उपयोग करने से डेटा फिड्यूशियरी की जिम्मेदारी स्वतः समाप्त नहीं होती।
प्रश्न 2
डिजिटल स्वास्थ्य जानकारी की सुरक्षा के संदर्भ में निम्नलिखित कथनों पर विचार कीजिए:
- भूमिका-आधारित पहुँच स्वास्थ्यकर्मियों को केवल उनके कार्य से संबंधित जानकारी तक सीमित कर सकती है।
- किसी चिकित्सीय प्रक्रिया के लिए दी गई सहमति उस प्रक्रिया से उत्पन्न स्वास्थ्य डेटा के प्रत्येक भविष्यगत उपयोग के लिए स्वतः असीमित सहमति बन जाती है।
- ऑडिट लॉग यह स्थापित करने में सहायता कर सकते हैं कि डिजिटल रिकॉर्ड को किसने देखा या संशोधित किया।
उपर्युक्त में से कौन-से कथन सही हैं?
A. केवल 1
B. केवल 1 और 3
C. केवल 2 और 3
D. 1, 2 और 3
सही उत्तर: B
व्याख्या: भूमिका-आधारित पहुँच और ऑडिट लॉग जवाबदेही को मजबूत करते हैं। नैदानिक सहमति अपने आप व्यक्तिगत स्वास्थ्य जानकारी के हर बाद के उपयोग की अनुमति नहीं देती।